脆弱性、認証、暗号
ニッポンレンタカーにも不正アクセスで41名の情報漏洩 免許証情報も
ニッポンレンタカーサービスは26日、「ニッポンレンタカーアプリ」のシステムに対し、第三者による不正アクセスが発生し、会員の情報が不正に閲覧された可能性があると発表した。対象となる会員は41名で、運転免許証情報を登録していた会員は免許証番号なども閲覧された可能性があるという。
「パッチを当てても安心できない」 Citrix NetScalerゼロデイ、CISAが異例の対応を要求
CitrixのNetScaler ADC/Gatewayで8件の脆弱性が公開された。そのうち2件は「緊急」(Critical)のゼロデイで、既に世界規模で悪用されているという。CISAが要求した異例の対応とは。
ChromeOSは2034年にサポート終了、「Googlebook OS」への移行をGoogleが発表
Googleは、ChromeOS搭載端末への定期アップデートとセキュリティパッチの提供を2034年半ばまで継続し、その後は新しい「Googlebook OS」への移行を進めます。比較的新しいChromebookの多くはGooglebook OSへ移行できる見込みですが、対象機種や具体的な移行方法はまだ公表されていません。 続きを読む...
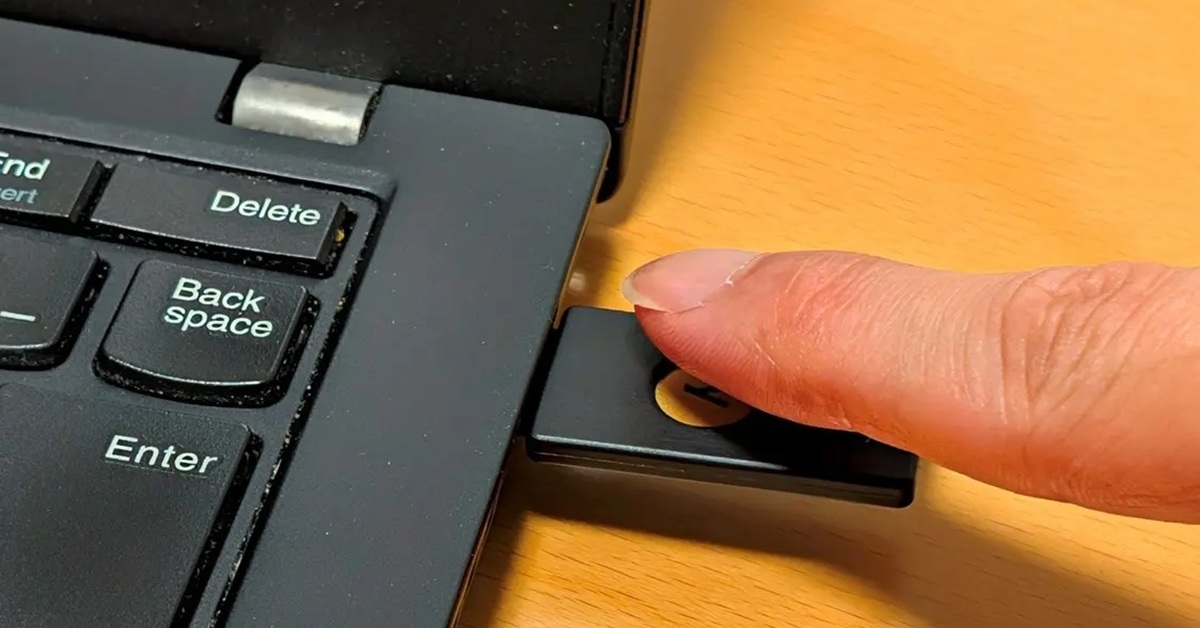
ネットワークも認証サーバも要らない「多要素認証」、Windows端末でどう実現?
不正アクセスや認証情報の窃取による被害を防ぐために、IDとパスワードだけに頼らない対策の一つになるのが「多要素認証」(MFA)だ。ネットワークに接続しない環境でも利用できる多要素認証の仕組みをソフト技研が発表した。
脅威をチームで洗い出す ── STRIDEを使った脅威モデリングワークショップ
こんにちは、SmartHR AI開発部のbiwakoです。先日、脅威モデリングワークショップを開催しました。本記事では、STRIDEを用いたワークショップの進め方と、実施を通じて得られた効果や気づきを紹介します。 開催のきっかけ 近年、攻撃手法の高度化や脆弱性悪用までの期間の短縮により、セキュリティリスクが高まっています。また、2018年にはCVE公開から悪用まで63日間(中央値)猶予があったのに対し、2024年以降はCVEの公開前から脆弱性が悪用されるトレンドが継続し、脆弱性悪用からCVE公開までの期間は拡大する傾向にあります。 "The mean time-to-exploit (TTE)
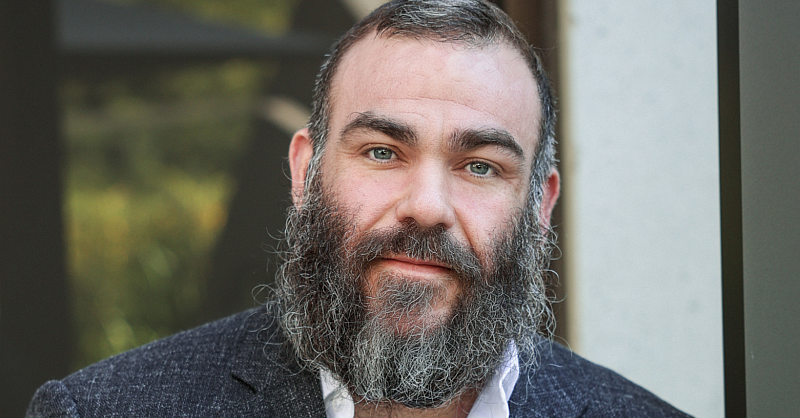
「攻撃者思考でDevSecOpsに取り組め」 元ハッカーのGitLab CISOが語るセキュリティの姿
GitLabのCISOを務めるハイム・マザル氏は、DevSecOpsに早くから取り組んだ一人。10代にハッカーとして活動していた経験を踏まえ、攻撃者思考で防御することの重要性を強調する。ではマザル氏の言う「攻撃者思考」とは何なのか。
【Security Hub修復手順】 [ELB.18] Application Load Balancer リスナーと Network Load Balancer リスナーは、安全なプロトコルを使用して転送中のデータを暗号化する必要があります
AWS SecurityHub 基礎セキュリティのベストプラクティスコントロール修復手順をご紹介します。
パーク24 不正アクセスで会員の個人情報660万件漏えい
駐車場の運営などを手がける「パーク24」は、カーシェアリングサービスのシステムが不正なアクセスを受け、およそ660万件の会員の氏名や住所、運転免許の情報などが外部に漏えいしたと発表しました。
タイムズカー、660万件の情報漏えい 住所や免許情報など
タイムズモビリティは、カーシェアリングサービス「タイムズカー」のWebシステムが外部から不正アクセスを受け、約660万件のアカウント情報が第三者に取得されたことを発表した。漏えいした情報には、氏名や住所、運転免許情報、本人確認書類情報などが含まれる。

AWS がクラウドプロバイダーとして初めて NATO 全加盟国で NATO RESTRICTED ワークロードの取り扱い承認を取得
AWS は、北大西洋条約機構 (NATO) の全加盟国で NATO RESTRICTED (NR) ワークロードの取り扱いを承認された初のクラウドプロバイダーとなりました。本記事では、NATO D32 への準拠とスペイン国立暗号センター (CCN) による評価を経た承認プロセスや、同盟国による AWS 認定の迅速化、セキュリティおよびコンプライアンス上の義務を果たすための時間、労力、コストの削減といったメリットを紹介します。また、NATO 加盟国内にある 15 の AWS リージョンで NR 対応システムを構築できることや、今回の発表の基盤となる AWS Trusted Secure Encl
東京都が抱える業務システムをクラウドで支える! セキュリティと利便性のジレンマにどう挑んだか
東京都の業務システムがクラウドへ転換される中、その基盤を支えるGovTech東京は、セキュリティ基準を満たしながらクラウドの利便性をどう引き出すかという課題に直面した。「統制を作れば解決する」と考えていたが、実際には利用部門ごとの要件の違いとどう向き合うか、試行錯誤の日々だった。GovTech東京 デジタル基盤グループ長の宮本達史氏が、行政クラウドの統制設計における試行錯誤と、そこから得た学びやしくじりも含めて紹介する。
[26新卒] 情シスのOJTで学んだことをまとめてみました
今回は約2ヶ月に及ぶ26新卒向けの情シスOJTに参加してきましたのでまとめてみました。サービス名しか知らなかった社内外で利用されているSaaSについてやゼロトラストセキュリティ、ネットワークを基礎から教えていただき知見を深めることができました。
【2026 年新卒】情シスの OJT で学んだことを振り返ってみた
情シスの Tier1 ユニットで OJT を受け、普段利用している Slack や Google Workspace、PC などの管理・運用の仕組みを学びました。ID 管理、端末管理、セキュリティ対策など、社内 IT 環境を支える多くの役割と工夫について、実際の運用側の視点から紹介します。
情シスの OJT を振り返る
情シスでのOJTを通して、ゼロトラスト、SaaS、端末管理、通信保護など、社内ITを支える幅広い仕組みについて学びました。各ツールの役割だけでなく、情シスの業務への理解も深まりました。
【26 新卒】 T1U での OJT を振り返って
新卒研修でインフラチームでの OJT の 2 ヶ月間で学んだこと、特に Google Workspace やゼロトラストセキュリティ、MDM、実務対応スキルなど、技術面とコミュニケーション面での学びを振り返ります。
情シスのOJTを振り返る
約2ヶ月の情シスOJT研修を通じて、普段使っているツールの管理者側の視点や、セキュリティ設計、運用ルールなど、情シス業務の奥深さを学びました。ゼロトラストセキュリティから実際のPC操作まで、得た学びを振り返ります。
Cognito で AdminInitiateAuth を使ったときの SSO を試してみた
Cognito ユーザープールを認証基盤にした Web アプリが AdminInitiateAuth でログインしている場合に、別アプリへ OIDC でログインするとどうなるかを検証しました。
「PeaZip 11.3.0」リリース ─ パスワード管理やPEA書庫の検証処理を強化
「PeaZip 11.3.0」リリース ─ パスワード管理やPEA書庫の検証処理を強化 複数のセキュリティ修正を実施、7z/p7zip 26.03も収録 kawahara 2026年9月27日 シェア ポスト はてブ 優先するニュース提供元に追加 PeaZip Project は9月26日(現地時間)、オープンソースのアーカイブ管理ソフトウェア「PeaZip 11.3.0」をリリースした。 「PeaZip」は、7Z、ZIP、RAR、TAR、Zstandardなど、200種類を超える書庫形式を展開できるファイル/アーカイブ管理ソフトウェア。Windows、Linux、macOS、BSDに対応して
東京メトロ 不正アクセスでメールアドレス 約5万9000件流出か
東京メトロは不正アクセスを受け、ポイントサービスに登録している会員のメールアドレスおよそ5万9000件が外部に流出した可能性があると発表しました。鉄道の運行に影響はないということです。
Cognito のマネージドログインで App Client をまたいだ SSO を試してみた
Cognito ユーザープールを認証基盤にした Web アプリにログインしたあと、別アプリへ OIDC でログインするとログイン画面なしで入れるのかを検証しました。マネージドログインと Cookie の動きを確認しています。

情シス全員がグローバル管理者になっていませんか? ~ Microsoft Entra PIM で始める特権管理
はじめに あなたの組織では、情報システム部のメンバーへ、全員 グローバル管理者 のロールが永続的に付与されている状況になっているということは無いですか? 管理操作を行うんだから当たり前じゃないか...と思われるかもしれませんが、これには大きなセキュリティリスクが潜んでいる...

インシデントが起きた瞬間、自分が何をすべきか分からない人へ。CSIRTの動き方まで見渡せる教科書
アラートが鳴った、あるいは「不正アクセスかもしれない」という一報が入った。その瞬間、自分が何を確認し、誰に連絡し、どこまでを自分の判断で動いていいのかが分からない。そのまま指示待ちで動けずにいると、初動が遅れて被害が広がる。『改訂新版 セキュリティエンジニアの教科書』は、そ...
「Samba 4.25.0」リリース ─ SMB3 Persistent Handlesを実験導入
「Samba 4.25.0」リリース ─ SMB3 Persistent Handlesを実験導入 クラスターワイドの帯域制御やCeph RGW向けVFSを追加、Kerberosの既定暗号もAESへ kawahara 2026年9月25日 シェア ポスト はてブ 優先するニュース提供元に追加 Samba Team は9月24日(現地時間)、オープンソースのファイル/プリント共有ソフトウェア「Samba 4.25.0」をリリースした。Samba 4.25系列で最初の安定版となる。 Sambaは、Windowsで利用されるSMBプロトコルやActive Directory関連プロトコルをオープンソ
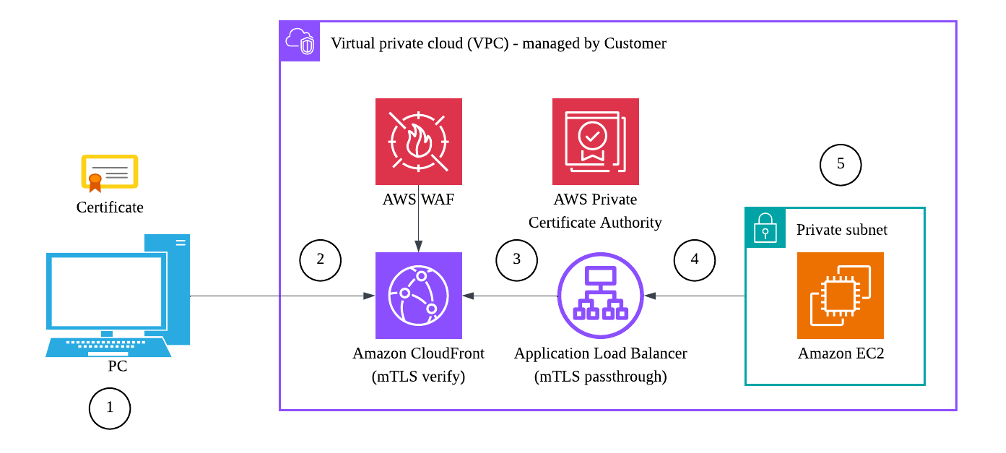
Amazon CloudFront で SAP S/4HANA に mTLS 認証を実装する
グローバルに SAP S/4HANA を運用する企業では、単一リージョンへのアクセスによる TLS ハンドシェイクの遅延と、パスワード頼みの認証によるセキュリティリスクが課題となります。本記事では、Amazon CloudFront の mTLS verify モードでエッジでクライアント証明書を検証し、Application Load Balancer(ALB)のパススルーと SAP ICM の X.509 認証を組み合わせて、パスワードレスなシングルサインオン(SSO)を実現するアーキテクチャを解説します。CloudFront-Viewer-Cert-Pem ヘッダーの転送、S3 トラスト