
攻撃者の視点でセキュリティを理解したいエンジニアへ。bashで学ぶ侵入技術の実践書
脆弱性診断のレポートを読んでも、どういう手順で攻撃者がそこにたどり着くのか実感が湧かない。守る側の知識だけを積み上げていると、対策の優先順位を誤ってしまうことがある。『侵入技術入門 ―bashで学ぶ攻撃者の技法』は、あえて攻撃者の手順を追体験させることでその感覚のズレを埋め...
技術系フィードから毎時取り込んでいる、まだ誰も拾っていない記事です。ジャンルで絞って探せます。ログインすると、気になったものをその場でブックマークできます。
脆弱性、認証、暗号
脆弱性診断のレポートを読んでも、どういう手順で攻撃者がそこにたどり着くのか実感が湧かない。守る側の知識だけを積み上げていると、対策の優先順位を誤ってしまうことがある。『侵入技術入門 ―bashで学ぶ攻撃者の技法』は、あえて攻撃者の手順を追体験させることでその感覚のズレを埋め...
クラウド利用の広がりによってアタックサーフェスが拡大し、シャドーITのリスクも浮上している。ID、端末、データ、クラウドの利用状況を一元的に把握、管理してリスクを統合的にコントロールするセキュリティ体制の構築が急務だ。千葉銀行は、どう対応したのか。
デジタル庁のGSS、さくらインターネット、三重県。2026年に明らかになった3つのセキュリティ事案は、VPNの脆弱性、初期パスワード、私物USBと一見すると別々の問題に見えます。ところが、横並びで見ると意外な共通点がありました。

この記事は、取引先からセキュリティチェックシートを求められた中小企業向けに、回答の進め方と、回答を機にまず見直すべき委託先・保守業者のアクセス管理を整理したものです。特定製品の紹介は含みません。 ある日、取引先の購買部門や情報システム部門から「セキュリティチェックシ...
任天堂はNintendo Switchの脆弱性を公開した。悪用すれば特定の状況で、不正なコードを実行したり、本体が保持する情報を取得したりできるという。

はじめに 海外で現地のSIMに差し替えた初日、銀行アプリにログインしようとして「SMSで確認コードを送信しました」の画面で止まりました。日本の番号のSIMは机の上。コードは日本の番号に飛んでいく。届くわけがない。結局その旅の間、銀行には一度も入れませんでした。 一方で、同...
LIFFとLINEログイン、未認証/認証済みLINEミニアプリ。これら4つの概念の違いを、公式ドキュメントを根拠に整理しました。混同しやすい用語の正体と、新規開発時の選択基準を整理します。
こんにちは。技術本部Platform Engineering Unit Identity Platformグループで、社内共通の認証基盤「Auth One」を開発しているチームの古石です。 8月25日に開催された、一般社団法人OpenIDファウンデーション・ジャパン主催の「OAuth/OIDC Numa (Immersion) Workshop 2026」と、翌26日の「OpenID Summit Tokyo 2026 Special Edition」にチーム全員で参加しました! 私を含め、チームメンバーの多くは両イベントに初めて参加しました。 この記事では、私たちが感じた二つのイベントそれぞ
協力会社との設計ファイルの共有にFTPサーバを利用していたブラザー工業。共有のたびにファイル保管場所をメールで連絡する手間に加えて、FTPサーバのセキュリティリスクに悩んでいた。どう解消したのか。
大手企業の55%が経験する長期休暇中のセキュリティインシデント。管理体制が手薄になる連休中、セキュリティインシデントの発生を防ぐにはどうすればよいのか? IPAの最新情報や専門家が推奨する4つの重点対策を1冊のeBookにまとめた。
防犯総合ソリューション企業の「Flock Safety(Flock)」がアメリカ全土のおよそ6000の地域に設置している、自動ナンバープレート読み取り機能(ALPR)を備えたカメラから、ハッカーが暗号化キーの抽出とデータの復号に成功したことが明らかにしました。 続きを読む...
警察庁は「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」を公表した。最近のサイバー脅威状況をまとめたこの調査によると、国内のランサムウェア被害は過去最多となった。判明した攻撃手法の最新動向とは。
スキミング防止と覗き見防止機能を備えた国産本革マイナンバーカードケース。薄さ5mmで財布にすっきり収まり、大切な個人情報を安全かつスマートに持ち歩けます。

📌 このニュース、3行で押さえるなら 📌 New Relicが脆弱性管理ソリューション「New Relic Security RX」のアプリケーション版とインフラストラクチャ版を国内で一般提供開始。あわせてクラウド環境向けのパブリックプレビュー版も提供する。既存のAPM/Infrastructureエージェントとクラウドインテグレーションが収集するデータを使うため、新たな導入工数はかからない アプリケーション版は実行環境上で実際にメモリにロードされているライブラリの脆弱性をリアルタイムに検知・追跡する。CVSSの深刻度に加え、30日以内の悪用確率(EPSS)と実際の悪用実績(CISA KE
「BIND 9.20.29/9.21.26」リリース ─ 14件の脆弱性を修正 DNSSECの検証回避や複数のリモートDoSへの対応など kawahara 2026年9月17日 シェア ポスト はてブ 優先するニュース提供元に追加 Internet Systems Consortium(ISC) は9月16日(現地時間)、DNSサーバーソフトウェア「BIND 9.20.29」と「BIND 9.21.26」をリリースした。 「BIND 9.20.29」は実運用向けの安定版、「BIND 9.21.26」は新機能の評価などを目的とした開発版。今回公表された14件の脆弱性のうち、「9.20.29」では

はじめに Keycloak を MCP サーバーの認可サーバーに使うと、resource パラメータは既定では無視されます。 前回、自作 MCP サーバーに OAuth 2.1 の認可を付けるで、Keycloak 26.7.0 が RFC 8707 の resource パラメータを読まないことを確認しました。resource の有無にかかわらず、発行されるトークンの aud は同じでした。実験的なサポートが 26.6.0 でマージ済みだという点だけが積み残しでした。 今回はそのあたりを触れてみようと思います。 ! 先に結論: 実験フラグ resource-indicators を立...
株式会社Helpfeelは9月16日、画像共有サービス「Gyazo」において不正アクセスが発生したことを発表した。
状況は限られますが…。(やっと)Nintendo Switch 2が普通に買える世の中になりましたが、先代Nintendo Switchだって今もまだ現役。でも、しばらく放置していたなら、久しぶりに電源入れてアップデートしておきましょう。任…

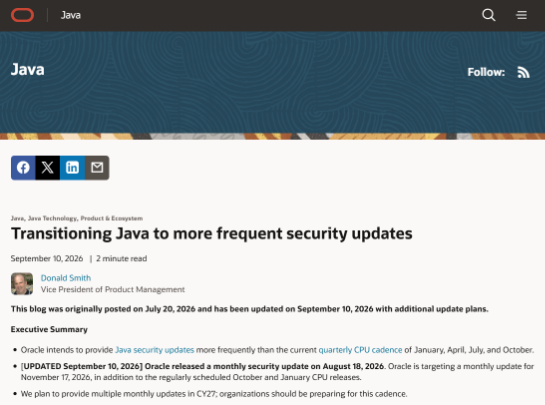
オラクルは、これまで3カ月ごとに提供してきたJavaのアップデートパッチのサイクルを速め、1カ月ごとにセキュリティパッチを提供することを発表。先月(2026年8月)から実際にセキュリティパッチの提供が開始されていることを明らかにしました。 ...
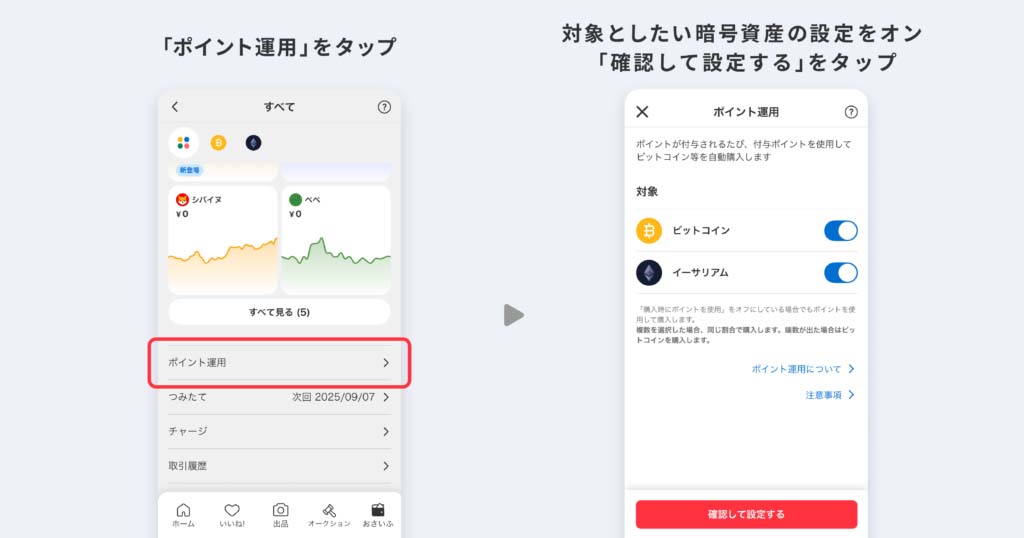
メルカリ子会社のメルコインは、「メルカリポイント」が付与されると、付与されたポイントを使って暗号資産を自動購入できる「ポイント運用」機能を9月15日から開始した。
セキュリティ対策を強化するほど、現場の負担が増える。そんな「セキュリティ疲れ」が企業のIT部門をむしばんでいる。TD SYNNEXの調査では75.4%が疲弊感・限界感を実感。さらに浮かび上がったのは、ツールの数だけでは説明できない別の問題だった。
検体について 今回はハニーポットで収集したとあるマルウェアの表層解析を行ってみる。 ファイル名はmalwareに変更してある 自分の中で表層解析と静的解析の違いは曖昧です。。。 本物のマルウェアに対する解析は初めてなので、足りないことは多いかと思います。 アドバイ...
ランサムウェア攻撃の被害は、全ての企業にいつ起こっても不思議ではない。では、これを事前に防ぐため、あるいは被害後に早期復旧するためには、何に注意すればいいのだろうか。IPAが被害企業へのヒアリングから“11の教訓”を導き出した。