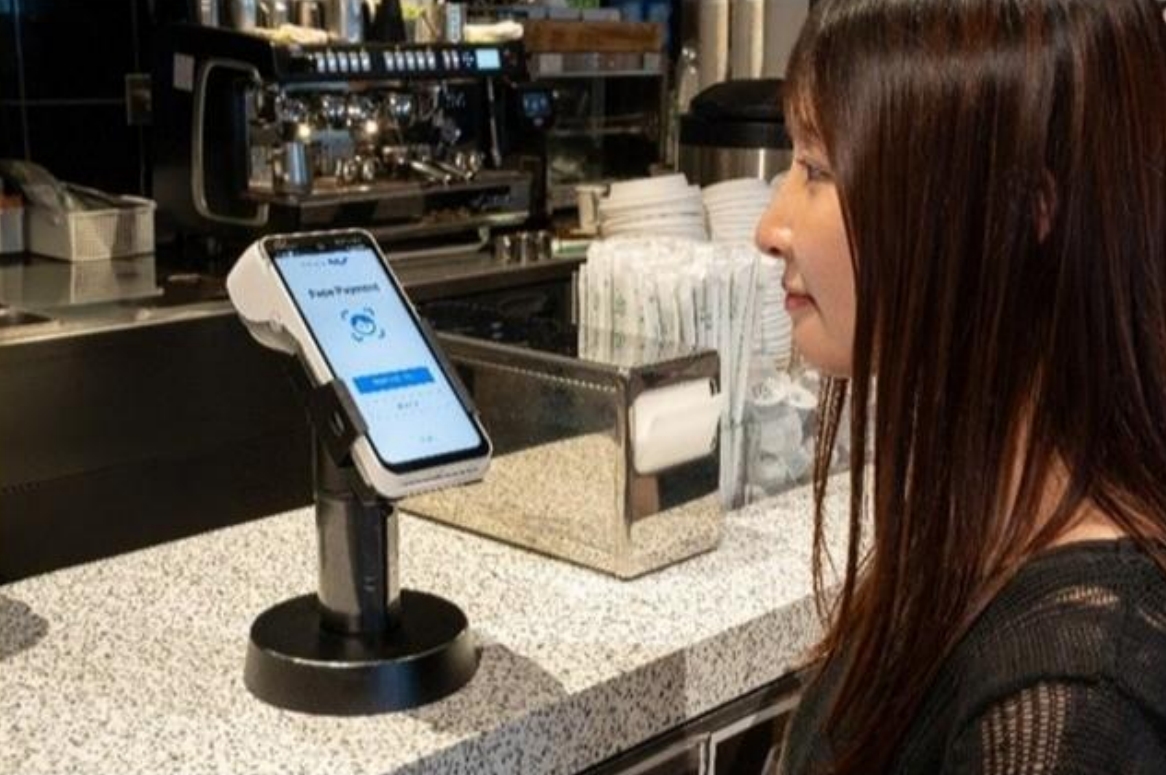
顔認証だけで支払い SBPS「PayCAS」とNECが技術連携
NEC、SBペイメントサービス(SBPS)、SB C&Sは、マルチ決済サービス「PayCAS」に顔認証決済を導入する。NECの顔認証サービス「Bio-IDiom Services for SaaS(バイオイディオム サービス フォー サース)」とPayCASを連携し、顔だけでクレジットカード決済を行なえるようにする。
技術系フィードから毎時取り込んでいる、まだ誰も拾っていない記事です。ジャンルで絞って探せます。ログインすると、気になったものをその場でブックマークできます。
脆弱性、認証、暗号
NEC、SBペイメントサービス(SBPS)、SB C&Sは、マルチ決済サービス「PayCAS」に顔認証決済を導入する。NECの顔認証サービス「Bio-IDiom Services for SaaS(バイオイディオム サービス フォー サース)」とPayCASを連携し、顔だけでクレジットカード決済を行なえるようにする。
クラウドサービスの安全な利用に欠かせないセキュリティ評価。ただし評価の根拠が不十分だと、利用制限の理由を説明しづらい。こうした課題を、H2Oリテイリングは評価方法を見直すことで解消した。その方法とは。
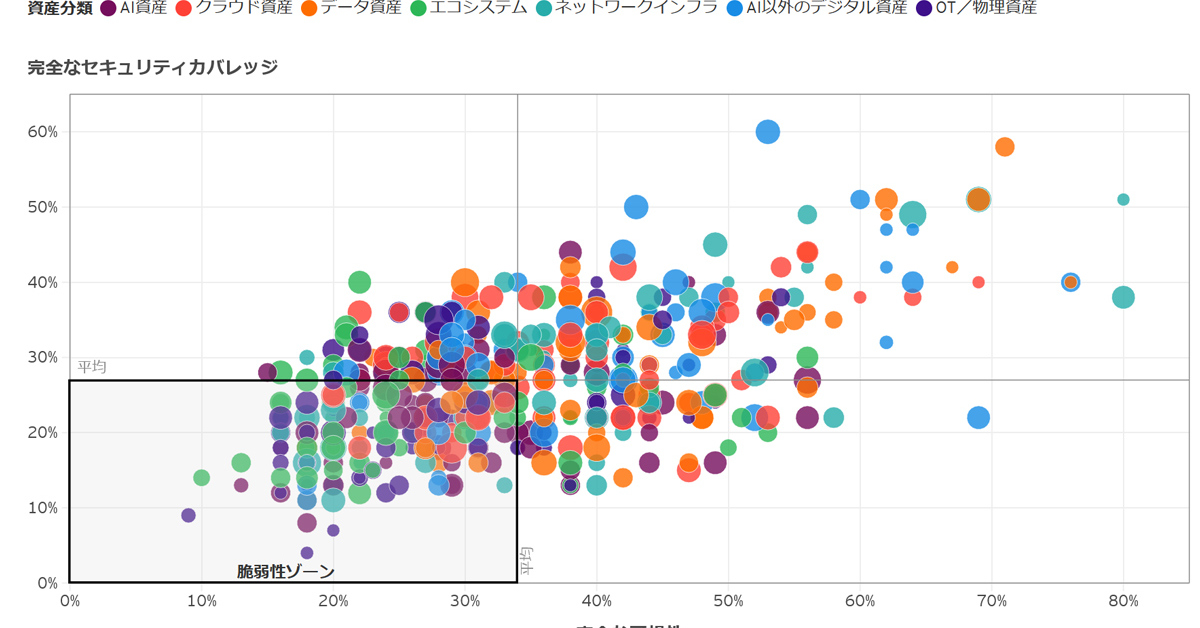
「重要資産さえ固めておけば大丈夫」というセキュリティ対策の前提が崩れつつある。EYが実施したグローバル調査によると、企業資産の平均36%が、把握も対策も不十分な「脆弱性ゾーン」に放置されていることが判明。攻撃者がAIを使って企業の「忘れ去られた資産」をピンポイントで突く今、どう対策を変えていくべきなのか。
はじめに 本番環境で、マジックリンクでログインできないことがあるという報告を受けました。 メールに届いたリンクを押すと「この認証リンクは使用済みまたは期限切れです」と表示され、ログインできないという内容です。 利用者からは「メールのリンクを押すと一瞬 Cisco のリンク...
はじめに 新規のメンバーが入るたび、チームの構成が変わるたび、依頼が Slack ワークフローで流れてきます。その都度、GitHub をブラウザで開いてパスキーで認証して、画面をポチポチする。しんどいですね。 いい加減 Terraform にしました。なにを管理したかと詰まったところについて紹介します。 https://github.com/integrations/terraform-provider-github 管理したもの Terraform でこれらを管理することにしました。すべてを管理するわけではありません。まずは画面ポチポチを減らすこと、依頼自体を Pull Req...

Microsoft Sentinelは提供されるセキュリティ価値ではなくデータ量(取り込み・長期保存)に比例して増加します。本記事では、Sentinelを運用する方向けに、コストを最適化(削減)するための手法を11個まとめました。 本記事は2026年9月時点の公開情報、...
セキュリティベンダーのESETは、「スクリーンショットは証拠として不十分」と警鐘を鳴らすブログ記事を公開した。

SASEを導入したのにゼロトラストが進まない――。その現状を理解するには、まずはSASE導入企業が陥りやすい「幻想」を解き明かす必要がある。現実的にゼロトラストを進めるために、混同してはいけないポイントとは。バーチャル情シス、須藤あどみん氏が解説。

Ubiquiti UniFi にて管理者ページの SSO が設定できるようになりました。 ただ、いつもの SSO の設定とはフローが異なる特徴あるものだったので、備忘録としてメモを残したいと思います。 動作要件 UniFi Network 10.5 Identity Sync Service 1.8.1 前提知識 SSO の入口はユーザー向けと管理者向けの 2 通り存在する 認証プロトコルは OIDC つまるところ SP-Initiated のみ Entra ID での設定のすすめ ユーザー向け SSO の設定 まずはユーザー向けの設定が必要です。 Sit...
セキュリティ製品やルールを増やすほど、安全になるとは限らない。むしろ現場の負担が増え、基本的な対策まで形骸化することもある。では、何を減らし、何を残すべきなのか。開発者とセキュリティ担当者が共有すべき「5つの設計原則」を軸に、「引き算」のセキュリティを開発現場へ落とし込む方法を考える。
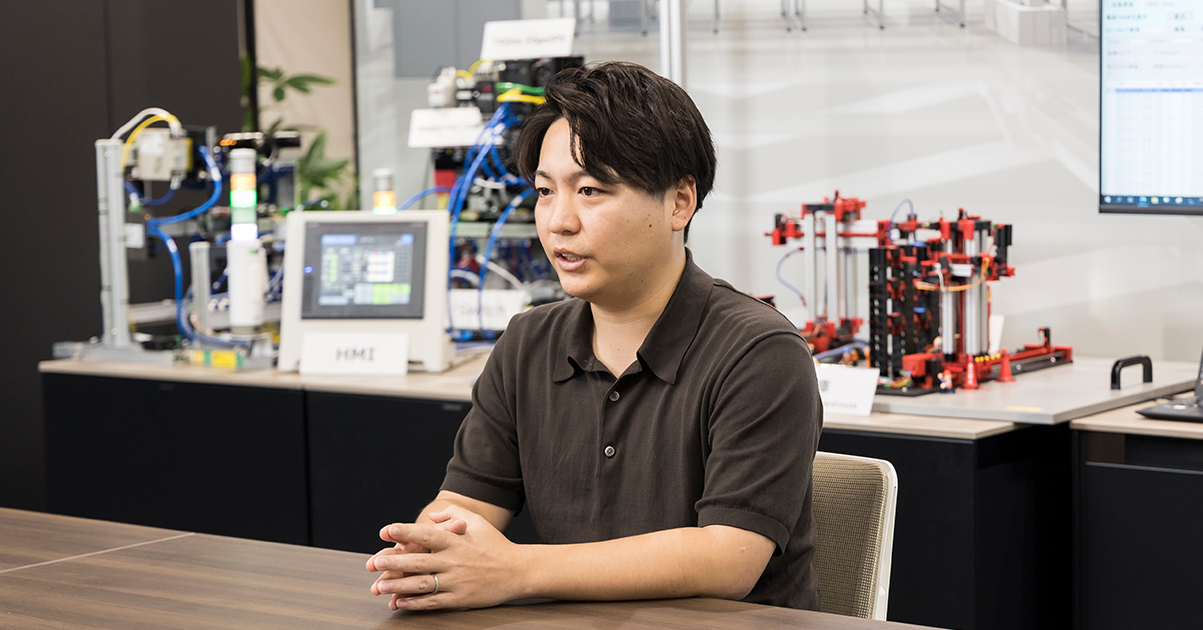
実態が把握できず、本社IT部門/情報セキュリティ部門が対策にも十分に介入できないことがOTセキュリティの難しいところだ。工場の稼働に影響を与えずに十分な対策をとる方法を探る。
はじめに 前回の 第4回 では、最新のMCPの認可仕様について解説し、Keycloakを用いてその仕様に沿った認証・認可フローを実装する方法について解説しました。 第5回となる今回は「FAPI」というセキュリティプロファイルを用いた、よりセキュアな認証・認可フローを実現するための技術仕様について解説し、Keycloakを用いてその仕様に沿ったフローを構築する方法について解説します。 「FAPI 2.0」について FAPIとは、OAuth 2.0およびOpenID Connectの仕様をベースとして、金融・医療・公共サービスなど機密性の高いデータを安全に扱うため、より厳格なセキュリティ要件を定義
固定 Basic 認証しか設定できない外部サービスから ZIS inbound webhook へイベントを送り、OAuth connection を使って Zendesk API を呼ぶ構成を試しました。検証用チケットへ非公開コメントを追加するまでの構成と手順を紹介します。
AWS Japan パブリックセクター技術統括本部では、2026年4月よりセキュリティワークショップを月次で開 […]
量子コンピュータの実用化はまだ先。それでも企業は今、暗号の見直しを迫られている。攻撃者がデータを先に盗み、将来の復号を狙う「HNDL」への警戒が高まる中、PQC移行を阻むのは、意外にも「自社の暗号が分からない」という問題だった。
株式会社ステラセキュリティ 代表の小竹( @tkmru )です。 2026年3月19日に開催された勉強会「 TECH BATON in 東京 〜ゲームアンチチートに学ぶ セキュリティ設計と攻防の舞台裏 〜 - connpass 」にて、「10分で知る ゲームが『チートされる』仕組み 〜通信・API・メモリから見る攻撃と防御〜」というタイトルで発表しました。スライドは Speaker Deck で公開しています。 本記事では、登壇内容のうち「ゲームサーバにおける API の脆弱性」のパートから、特にゲームアプリでよく見かける TOCTOU(Time of Check to Time of Use
📌 このニュース、3行で押さえるなら 📌 サイバーリーズンが国内405社を対象としたセキュリティ成熟度ベンチマーク診断の結果を発表。NIST CSF 2.0の6機能のうち「検知」は平均2.86、「防御」は平均2.56である一方、自社の公開資産やアタックサーフェスを把握できているかを示す「特定」は平均1.99と最も低い水準にとどまった 同社グローバルSOCが2026年1月〜7月に観測した重大インシデント寸前の事案を分析したところ、根本原因は「EDRを導入済みでありながら一部のEDR未導入端末が攻撃された」と「外部公開サーバーの脆弱性を突かれた」がそれぞれ25.0%で最多となった 「特定」スコ
Overview Auth Tab がリリースされたことはご存知でしょうか? OIDC の実装において Custom Tabs を利用することがデファクトだったと思いますが、Custom Tabs が PiP に対応してきたりして方向性が異なってきたり、OIDC で利用するには Intent によるリスクもあるため無理が生じてきたようです。 そこで認証に特化した Auth Tab が登場しました。 ここでは Custom Tabs と比較した Auth Tab の利用方法やメリットをご紹介します。 OAuth 2.0 for Native Apps まずは RFC で定められてい...
Amazon SESをセットアップする機会を通じて、メール認証(DKIM / SPF / DMARC)の仕組みを設定しながら理解していきます。
はじめに この記事は、BASEテックブログ夏祭り7日目の記事です。 BASE Dept Order SectionでエンジニアをしているCapi(かぴ)です。 本記事では有志でチームを組んで進めているBASEのWebアプリケーションセキュリティ施策の一環で脅威モデリングを行ったのでそのご紹介です。脅威モデリングに興味のある方の参考になれば嬉しいです。 最初にこの記事で伝えたいこと3つを事前に共有しておきます。 目的をもって脅威モデリングを導入する 小さく始めて継続することを意識する 脅威モデリングに時間はかかったが、得るものは多かった 脅威モデリング実施の背景 過去のインシデント履歴 BASE
「外部のサービスにデータを渡して、大丈夫なんですか」 社内で連携の話をすると、必ず出る質問です。そして、この質問には答えにくい。「大丈夫です」と言っても根拠がなく、「危ないです」と言えば話が止まるからです。 問題は、「安全か」が漠然としすぎていることです。分けて聞けば答えら...
「Dovecot 2.4.5」リリース ─ 「Pigeonhole 2.4.5」も同時にリリース Sieveの任意コード実行につながる問題、SMTPスマグリング、認証回避などに対応 kawahara 2026年8月29日 シェア ポスト はてブ 優先するニュース提供元に追加 Dovecot development team は8月28日(現地時間)、メールサーバ「Dovecot 2.4.5」、およびSieveおよびManageSieveを実装する「Pigeonhole 2.4.5」をリリースした。 「Dovecot」は、LinuxやUnix系OSで利用されるオープンソースのIMAP/POP3サ
「Ubuntu 26.04.1 LTS」リリース ─ 8月25日までのアップデートを反映 24.04 LTSからの自動アップデートは数週間後 kawahara 2026年8月28日 シェア ポスト はてブ 優先するニュース提供元に追加 Ubuntu Team は8月27日(現地時間)、Linuxディストリビューション「Ubuntu 26.04.1 LTS」をリリースした。 「Ubuntu 26.04.1 LTS」は、2026年4月に公開された長期サポート版「Ubuntu 26.04 LTS(Resolute Raccoon)」のポイントリリース。初回リリース以降に提供されたセキュリティ更新や重
東京都と東京BRTは8月28日、HARUMI FLAG(晴海五丁目ターミナル)と東京駅八重洲を結ぶ新ルート「東京駅・選手村ルート」を9月16日に開設すると発表した。現在、関係当局に認可を申請している。
はじめに こんにちは、コーポレートエンジニアリング部のてぃーです。普段はGoogle WorkspaceやBox、SlackといったSaaS製品のアカウント管理や運用改善を担当しています。 当社では、Googleドライブを運用する中で生じていたセキュリティ面・ガバナンス面の課題や、利用者からのMicrosoft系ファイルの機能要望を解決するため、Boxを導入しました。 しかし、ただBoxを導入しても、業務データがBox上になければ課題は解決できません。そこで私の所属する部署では2024年5月より、GoogleドライブからBoxへのデータ移行に取り組んでいます。 一般的に、異なるシステム間のデー
こんにちは。イノベーションセンターのNetwork Analytics for Security(NA4Sec)プロジェクト1です。 この記事では、2026年8月1日に開催されたセキュリティ初学者向け勉強会「第03回shirosec しろおび夏祭り2026」に講師として登壇した様子をご紹介します。 登壇内容だけでなく、100名超の参加者による活発な質疑応答や懇親会での交流など、イベント全体を通して感じた「しろおびセキュリティ」の魅力についてもお伝えできればと思います。 初学者に伝わる講演をめざして 講演内容 登壇後の反響 おわりに 初学者に伝わる講演をめざして 「しろおびセキュリティ」2は、セ
三重県が庁内のUSBメモリ1万2357個を調査したところ、3789個もの私物が見つかった。マルウェアが検出されたのは47個だが、今回浮かび上がったのは別の問題だ。開発現場にも潜む「管理外のデバイス」をどう考えるべきか。
Webアプリケーションセキュリティの定番『徳丸本』が8年ぶりに改訂するという。2026年7月に開催された「Hack Fes. 2026」で、第3版の改訂ポイントを著者・徳丸浩氏が解説した。
OWASP APTSが扱うもの AIを使った脆弱性診断やペネトレーションテスト(以下、ペンテスト)の話題では、「AIが脆弱性を見つけられるか」「人間のペンテスターを置き換えられるか」という点に注目が集まっています。しかし、実際の業務で先に問題になるのは、検出性能だけではありません。 ペンテストは、対象システムに対して実際の攻撃に近い操作を行う業務です。ポートスキャン、認証試行、脆弱性の検証、権限昇格の確認、横展開の検証など、実施内容によってはシステムに負荷をかけたり、保存されているデータに影響を与えたりします。 人間のペンテスターが行う場合でも、対象範囲、実施時間、禁止事項、緊急連絡先、停止条
はじめに セキュリティ担当者や情シスのみなさん、毎月の確認作業や未対応者へのリマインドに時間を取られていませんか? 私たちの部門では、月次セキュリティチェックにおいて、セキュリティ担当者がまとめて複数の提出物や申請状況を確認し、未対応者へ個別にTeamsでリマインドする運...
